Selon le communiqué du ministère de l'Action et des Comptes publics, les intrusions ont eu lieu en juin et juillet 2026, mais n'ont été revendiquées par ZeroBytes, l'acteur malveillant que les 12 et 13 août. Le mode opératoire repose sur l'usurpation des identifiants de deux comptes légitimes : celui d'un agent de la DGFiP et celui d'un tiers habilité à accéder au système.
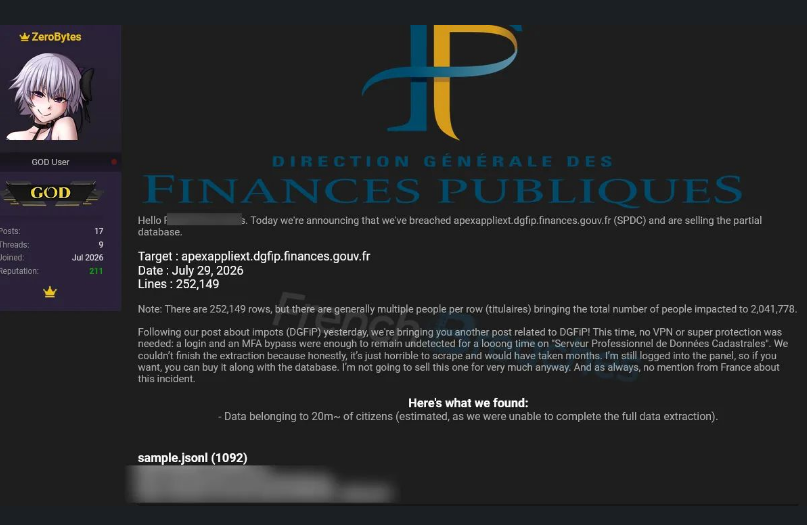
Dès la détection de ces connexions suspectes, l'administration a coupé l'accès aux comptes concernés. Mais faute d'avoir identifié, à ce moment-là, que ces intrusions avaient permis d'extraire des données, la fuite n'a été confirmée que plus tard, à l'issue d'investigations approfondies lancées le 12 août. La DGFiP reconnaît que la sophistication de l'attaque a retardé cette détection.
La chronologie de l'affaire
Plusieurs semaines séparent l'intrusion initiale de sa révélation publique, un délai qui a lui-même alimenté la polémique. Voici les principales étapes, telles que reconstituées à partir du communiqué officiel et des informations rapportées depuis par des sites spécialisés en cybersécurité :
- 26 juin 2026 : selon le récit qu'en font eux-mêmes les cybercriminels, une première intrusion a lieu dans le système d'information de la DGFiP, via un accès VPN obtenu par usurpation d'identifiants.
- Fin juin - juillet 2026 : la DGFiP détecte une activité suspecte sur les comptes utilisés et coupe les accès concernés. À ce stade, l'administration ne détecte pas que des données ont réellement été extraites.
- 29 juillet 2026 : une seconde intrusion, distincte de la première, viserait cette fois le service dédié aux données cadastrales (SPDC), selon les pirates.
- 12 août 2026 : un acteur malveillant agissant sous le pseudo Zerobytes revendique publiquement le vol, évoquant 678 438 lignes de données fiscales, et annonce mettre cette base en vente sur le dark web.
- 13 août 2026 : la DGFiP confirme officiellement l'incident et le caractère frauduleux de ces accès.
- 14 août 2026 : le ministère de l'Action et des Comptes publics publie son communiqué de presse détaillant l'ampleur du vol (678 000 particuliers et professionnels). Le même jour, selon plusieurs sites spécialisés, les mêmes attaquants revendiquent une seconde fuite portant sur des données cadastrales, concernant potentiellement plus de 2 millions de titulaires (noms, adresses, informations sur les biens immobiliers) ; cette seconde fuite n'a pas fait l'objet d'une confirmation officielle de la DGFiP à ce stade.
- 15 août 2026 : le parquet de Paris annonce l'ouverture d'une enquête, confiée à l'Office anti-cybercriminalité (Ofac), notamment pour extraction frauduleuse de données.
- A partir du lundi 17 août, Bercy va envoyer un email aux personnes concernées intitulé "consultation illégitime de vos informations fiscales".
Cette chronologie a suscité de vives critiques, notamment sur les réseaux sociaux, où plusieurs internautes et comptes spécialisés en cybersécurité ont pointé le délai entre la détection d'un accès suspect fin juin et l'ouverture d'une enquête judiciaire, mi-août, intervenue peu après que l'affaire a pris de l'ampleur publiquement. La DGFiP explique ce délai par la difficulté à détecter, sur le moment, que les accès frauduleux avaient permis une extraction de données, en raison de la sophistication de l'attaque.
Quelles données ont été consultées ou volées ?
Pour les particuliers, les informations concernées comprennent notamment le revenu fiscal de référence, le quotient familial et le taux de prélèvement à la source. Pour les professionnels, ce sont des données telles que la raison sociale ou le numéro SIREN qui ont pu être consultées. Des données cadastrales, comme l'adresse et la surface de biens immobiliers, ont également été extraites.
Point important : la DGFiP précise que les espaces personnels « Finances publiques » des usagers n'ont pas été compromis, pas plus que leurs identifiants et mots de passe. Il ne s'agit donc pas, à ce stade, d'un accès aux comptes en ligne des contribuables, mais bien d'une extraction de données réalisée via des accès professionnels détournés.
Les investigations se poursuivent pour déterminer précisément le volume total de données extraites et la liste définitive des personnes touchées, ce chiffre de 678 000 pouvant donc encore évoluer.
Que va faire la DGFiP pour les personnes concernées ?
L'administration s'est engagée à contacter directement, dès la semaine du 17 août, chaque particulier et professionnel concerné, par courriel ou par courrier. Ce message individuel précisera quelles données ont pu être consultées ou extraites, ainsi que les mesures de vigilance à adopter dans chaque cas.
La DGFiP indique par ailleurs avoir saisi la CNIL et qu'elle déposera plainte. Une enquête a été confiée à l'Office anti-cybercriminalité pour identifier les auteurs de l'attaque.
La réaction du ministre chargé des Comptes publics
Sur le réseau social X, David Amiel, ministre chargé des Comptes publics, a réagi à l'incident en évoquant une cyberattaque « particulièrement sophistiquée ». Il a demandé à la DGFiP d'informer individuellement chaque contribuable concerné et de communiquer en toute transparence sur l'avancée des investigations. Il a également annoncé qu'un audit serait mené avec l'appui de l'ANSSI (Agence nationale de la sécurité des systèmes d'information), dont les conclusions seront transmises aux commissions des finances de l'Assemblée nationale et du Sénat.
Le ministre a resitué cet épisode dans un contexte plus large : la DGFiP a essuyé 6 972 cyberattaques rien qu'en 2025. Il évoque une « dette technique » accumulée par l'État depuis des décennies et rappelle plusieurs chantiers déjà engagés : généralisation de la double authentification pour les agents, déploiement de systèmes d'alerte précoce et revue complète des accès aux données, y compris ceux passant par des partenaires extérieurs.
Après le fisc, l'Éducation nationale visée à son tour
L'affaire DGFiP n'est déjà plus isolée. Quelques jours à peine après la revendication du piratage des données fiscales, le groupe de cybercriminels ZeroBytes affirme avoir également piraté le système d'information de l'Éducation nationale.
Selon le site spécialisé French Breaches, qui avait le premier révélé la fuite à la DGFiP, ce sont cette fois 346 millions de lignes de données, réparties dans près de 2 500 fichiers pour un poids total de 43 Go, qui auraient été dérobées, couvrant environ vingt ans d'archives, jusqu'au début des années 2000.
Interrogé le 18 août sur RTL, le hacker éthique Clément Domingo (SaxX), qui a pu échanger avec les cybercriminels et obtenir des échantillons, évoque des données concernant à la fois des élèves - plus d'un million, principalement en primaire - et jusqu'à quatre millions d'identifiants de personnels de l'Éducation nationale, ce dernier chiffre pouvant inclure des doublons.
Le ministère de l'Éducation nationale n'a pas confirmé ces chiffres à ce stade. Comme pour l'affaire DGFiP, un nombre de lignes élevé ne signifie pas un nombre équivalent de personnes distinctes concernées, une même personne pouvant apparaître plusieurs fois dans les fichiers. ZeroBytes, présenté comme un groupe restreint, revendique déjà plusieurs piratages marquants cet été, dont ceux de la Fédération française de handball et de l'enseigne Intermarché.
Vous pensez être concerné ? Les précautions à prendre
En attendant le courrier ou le courriel individuel de la DGFiP, plusieurs réflexes simples permettent de se protéger :
- Restez attentif aux tentatives de phishing (hameçonnage). Les données volées, comme le revenu fiscal de référence ou l'adresse d'un bien immobilier, peuvent être utilisées pour rendre un faux message frauduleux très crédible. Ne cliquez jamais sur un lien reçu par SMS ou par courriel qui prétend venir des impôts et demande de « régulariser » un dossier ou de communiquer des données bancaires : la DGFiP ne demande jamais ce type d'information par ce biais.
- Vérifiez régulièrement votre espace particulier sur impots.gouv.fr et surveillez vos relevés bancaires, même si vos identifiants n'ont, selon la DGFiP, pas été compromis.
- En cas de doute sur un message reçu, signalez-le sur la plateforme officielle Signal Conso ou sur 33700 (service anti-arnaques par SMS), et ne communiquez jamais vos identifiants fiscaux à un tiers.
- Conservez le courrier ou le courriel officiel que vous enverra la DGFiP : il précisera les données qui vous concernent et pourra être utile en cas de démarche ultérieure.
Les emails envoyés par la DGFIP commencent par « ne pas répondre » pour une raison simple : un mail de la DGFiP sert à informer. Il se peut que certaines personnes mal intentionnées essaient de se faire passer pour la DGFIP, mais sur les mail des impôts il n'y a jamais d'action directe à entreprendre ou de réponse à faire.
Cette affaire rappelle, une nouvelle fois, que les administrations comme les particuliers restent des cibles pour les cybercriminels, et que la vigilance reste la meilleure protection au quotidien.
 Le hacker ZeroBytes a revendiqué le vol de données de 678.00 comptes sur la plateforme des impôts. Le parquet de Paris a ouvert une enquête.
Fuite de données à la DGFiP : deux poids, deux mesures à la CNIL ?
Absence de plainte, notification sous 72h ignorée… Que risque réellement la DGFiP après la fuite de données de juin ? Si une PME avait commis les mêmes erreurs, elle serait déjà assignée en justice et sanctionnée publiquement.
Pendant ce temps, la CNIL multiplie les contrôles sur le paramétrage des cookies dans nos entreprises françaises. Pourquoi mobiliser autant de moyens sur de l'affichage Web plutôt que sur la sécurité des données massives des citoyens conservées par le secteur public ?
Il est temps d'aligner l'exigence envers l'État sur celle imposée au secteur privé.
L'état demande à toutes les entreprises de mettre en ligne leurs factures au format électronique... On peut imaginer que ceci pourra être aussi piraté un jour. Ca va être sympa quand une entreprise pourra récupérer toutes les factures de ses concurrents...
Un vieux principe oublié concernant la sécurité informatique :
1) Ne mettre sur l’espace public que des données sans intérêt majeurs
2) Toute donnée sensible ne doit jamais être sur le réseau public
3) Pour interroger les données sensibles depuis l’extérieur il faut en local un poste informatique contrôlé par du personnel local.
Ceci a évidement un coût et à l'heure où tout le monde veut pouvoir faire du télétravail c'est compliqué mais c'est la seule façon de protéger les données.